Tampilkan postingan dengan label Cracking. Tampilkan semua postingan

Membobol Folder Locker !! (Mengupas Tuntas Program Batch Folder Locker "

Sudah banyak orang yang tau/tidak asing lagi dengan script folder locker dibawah ini !!!


cls
@ECHO OFF
title Folder folderpribadi
if EXIST "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}" goto UNLOCK
if NOT EXIST folderpribadi goto MDLOCKER
:CONFIRM
echo Apakah anda ingin mengunci folderpribadi tersebut ? (Y/N)
set/p "cho=>"
if %cho%==Y goto LOCK
if %cho%==y goto LOCK
if %cho%==n goto END
if %cho%==N goto END
echo Ketik Y atau N.
goto CONFIRM
:LOCK
ren folderpribadi "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}"
attrib +h +s "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}"
echo folderpribadi Terkunci
goto End
:UNLOCK
echo Masukkan Password untuk membuka kunci
set/p "pass=>"
if NOT %pass%== password goto FAIL
attrib -h -s "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}"
ren "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}" folderpribadi
echo folderpribadi sudah di buka
goto End
:FAIL
echo Password salah
goto end
:MDLOCKER
md folderpribadi
echo folderpribadi Sukses di buat
goto End
:End


Alur kerja :
Pertama kita akan disuruh untuk membuat folder khusus (dengan nama folderpribadi) buat dijadiin folder locker. Lalu jika kita menjalankan program batch nya sekali lagi, maka script akan menelusuri apabila folder khusus sudah dibuat atau belum, jika sudah maka kita akan masuk ke bagian mengunci folder lockernya. Simple bukan !! Nah jika kita ingin membukanya(unlock) kita tinggal menjalankan program batchnya sekali lagi dan mengisikan passwordnya.

Secret of Folder Locker :
Sebenarnya folder kita itu tidak benar-benar di lock, namun hanya di super hidden kan ( folder tidak bisa dilihat walau show hidden files sudah di check) dan dialihkan ke virtual folder. Pengetahuan tentang virtual folder bisa anda peroleh disini.

Jika anda teliti, maka anda akan menyadari bahwa saya tidak menyebutkan step dimana kita disuruh untuk menentukan password. Ternyata untuk mengubah password kita harus mengedit scriptnya sedikit pada bagian
if NOT %pass%== password goto FAIL
tinggal ubah password nya itu menjadi password yang kita inginkan.

Sekali lagi !! :D Jika anda jeli anda akan segera menyadari bahwa tidak ada susahnya untuk membobol folder locker ini. Jika seseorang yang tidak kita inginkan untuk membuka folder pribadi kita ini, mengedit script batchnya dan mengubah passwordnya, maka dia bisa mengunlock folder pribadi anda dengan mudah . Sungguh memprihatinkan.

Solusinya : Gampang , download aplikasi ini Bat to Exe Converter , kemudian jalankan aplikasi nya, anda juga bisa membuat icon untuk program batch anda ini, dan bisa jg menyertakan beberapa program lainnya. Convert dan selesai, program anda sudah di konversikan menjadi program berekstensi .exe yang tidak bisa diubah lagi hanya dengan bermodalkan pengetahuan tentang batch programming. Memang sih masih bisa diubah menggunakan program2 yang juga memerlukan skill yang tinggi seperti mengubah hex dll. :D


Namun walaupun sudah dalam bentuk .exe saya masih bisa menemukan cara untuk membobolnya.


Berikut caranya :

1. Dengan kondisi dimana anda mengetahui nama foldernya dan nama virtual foldernya anda bisa menggunakan script dibawah ini. Misalnya :
Nama folder locker : asal
Nama virtual folder : Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}
Maka scriptnya :

Code:
attrib -h -s "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}"
ren "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}" asal


2. Winrar bisa membuka segalanya. Folder/file yang di superhidden, file yang disembunyikan ke gambar, dan virtual folder yang dijadikan folder pengalih seperti dalam folder locker ini. Download programnya disini
................

-----------------------------------------------------Selesai---------------------------------------------------

Memasang Keylogger Tanpa Menyentuh Komputer Korban

Iseng-iseng again,,,hwhhwhwhhw,,,mengapa judulnya kayak gini, iyah betul judulnya sesuai kok sama kenyataannya,,yang biasanya ente kalo mau ngerjain temen buat ngerekam keyboard target pake keyloger dengan harapan si korban masukin email dan lain sebagainya.. Ente mondar mandir berkali kali kekomputer target buat naro keylogger dengan berbagai macam alesan,,entah numpang mindahin file or apalah buat naro sebuah keylogger aja,,alesan yang pertama bos minjem laptop luh bos buat mindahin data-data, abis itu seminggu kemudian balik lagi pake alesan bos data-data w kemaren ketinggalan dilaptop luh. Gw minjem lagi dong dengan harapan password email or facebook temennya udah kecantol di jebakan keylogger miliknya,,tapi tutorial kali ini, gak perlu repot2 kok, gak perlu mondar mandir dua kali..Tutorial kali ini kita exploit rekaman keyboard tanpa menyentuh laptop korbannya...dengan modal kita tau ipaddress korban aja udah beres,,Linux gituh Lhhhooooooo...

OK deh langsung aja, tanpa basa basi..

Peralatannya adalah :

"Angry IP Scanner" (Buat scanning ipaddress) Bisa Di DOWNLOAD DISINI

"Nmap" Bisa Di DOWNLOAD DISINI(Buat nyecan Port2 yg kebuka n nyecen OS korban sekalian)

"Metasploit" (Sangat penting buat exploitnya)

1. Pertama buka Angry ip Scanner yang bisa di DOWNLOAD DISINI, pilih netmasknya yg 24 ajee,,pokoknya disesuain aja sama lokasinya dimana,,hahhaha,,kalo sekedar hostpot area area doang yg model model kayak di mol mol mah 24 ajeee...lalu liat ipaddress kita dilaptop kita..dan lakukan scanning dari 0 s/d 255, maka akan muncul gambar kayak gini :


nah gambar diatas itu yg warna biru berati komputernya lagi idup alias lagi nyala.

2. Buka nmap dan lakukan scanning port dan OS korban dengan perintah sudo nmap -O ipkorban, seperti gambar berikut:


liat deh ituhh,,ternyata doi pake windows XP,,hehhehe,,hajar bleeeehhhhhh....sampe keakar2nya bikin intall ulang dalem hitungan detik...Ouuppppsss jangan dungggsss, kan ini tutorialnya tentang ngerekam keyboard buat dapetin password,,hhehheh,,,Oiya yaaaa...lanjuttt blleeehhh..

3. Mulailah exploit, buka applikasinya msfgui,,tekan keyboard Alt+F2 dan ketik ?msfgui? setelah kebuka dan Start, pilih ?ms08_067_netapi? di Exploit>windows>smb> , seperti gambar berikut ini:


4. Maka akan keluar jendela pilihan OS targetnya, pilihlah ?Automatic Targeting?, seperti gambar berikut ini:


5. Lalu scrool kebawah dan pilih ?Meterpreter>bind_tcp? , seperti gambar berikut ini:


6. Lalu scrool kebawah lagi dan masukan ipaddress target di kolom ?RHOST? , seperti gambar berikut ini:


Lalu scrool ke paling bawah ada tombol, Exploit, tekan aja ituh,,,

7. Maka akan keluar jendela seperti ini di tab ?Session?, seperti gambar dibawah ini:


8. Lalu klik kanan itu dan pilih Monitor>Start KeyLogger, seperti gambar dibawah ini:


9. Maka akan keluar path tempat penyimpanan log nya berupa format ?txt? dikomputer kita, seperti gambar berikut ini:


coba perhatikan yg Keystrokes being saved to bla bla bla,,itu adalah nama path lokasi penyimpanan lognya dikomputer pinguin kita. dan liat bacaan Recording,,itu berati ketukan keyboard korban sudah mulai di rekam oleh metasploit kita..hhehehe..Saatnya kita tungguin ajaaa dah,,setelah lama, kita tunggu, n udah gak sabar, setelah beberapa menit kita buka ajjeee tuh filenya, seperti gambar berikut ini:


10. Udah gak sabar nih, langsung aja buka,,lalu lakukan searching dengan menekan tombol Ctrl+F dengan memasukkan kata2 kunci yg biasanya bau bau enak, seperti yahoo.com, yahoo.co.id, gmail.com , ymail.com, com, dll, maka akan keluar Insya Allah kayak gini broo:


OK kelar deh,,ya kan bener kan gak perlu mondar mandir nyentuh komputer korbannya buat ngedapetin sesuatu yg ente mau,,,hhhwhwhhw,,pake metasploit lebih sloooowww,,sambil ngopi+ngeroko filter juga OK,,gak perlu tergesah gesah dengan tampang pucat mbrunyammm,,,hwhhhwh,,,OK lah kalo bgitu ane pamitan dulu, n tunggu exploit-exploit berikutnya dari si Logo PINGUIN.................

Real Hacking Tutorial !!!

Wow, akhirnya ada juga yang bisa saya persembahkan .. Hehe ..
Berikut adalah tutorial tentang langkah2 mengakses komputer orang lain dengan menggunakan NetBIOS
Tutorial ini sudah terbukti kebenarannya, mengapa ? Saya sendiri yang melakukannya dan saya telah berhasil mengakses sebuah komputer secara remote . Ilmu ini saya dapat dari ebook The Hackers Underground Handbook karangan David Melnichuk.


NetBIOS
Tutorial Hacking by Kevin

All you need is :
1. Angry IP scanner, kamu bisa mendownload di sini (Pilih aja yang executable)
2. CMD ready on your desktop, ya maksud saya Command Prompt kamu sudah aktif (Run > cmd ) 
3. Tutorial ini tentu saja . :)

Pendahuluan :
Sebelumnya kamu tentu harus tahu apa itu NetBIOS. NetBIOS merupakan singkatan dari Network Basic Input Output System. Nah si NetBIOS ini memperbolehkan anda untuk membagikan (share) drives, folders, files and printers melalui LAN (Local Area Network), atau WAN (internet pada umumnya). Untuk memperoleh akses ke suatu komputer tersebut melalui NetBIOS sebenarnya cukup mudah, yang kamu perlukan adalah si target memperbolehkan file and printer sharing dan port 139 nya terbuka. Simple kan ?

Langkah - Langkah :
1. Pertama-tama tentu saja kamu harus menginstal Angry IP Scanner yang telah kita download sebelumnya

2. Nah lalu, si kita tinggal menyertakan range IP yang akan di-scan .


3. Dikarenakan kita berinisiatif untuk melakukan teknik hacking dengan memanfaatkan NetBIOS maka port 139 target harus terbukan oleh karena itu, kita harus menyertakan port spesifik pada tool kita ini (Angry IP Scanner) , yaitu port 139. Caranya : klik tanda panah kebawah tersebut, sehingga muncul windows baru kemudian pilih yes dan pada kotak port isikan 139. Siiip ..., klik start

4. Berikut hasilnya. 


5. Kemudian buka command prompt

6. Ketikkan kode berikut nbtstat -a TargetIP 
TargetIP diganti dengan target ip yang akan dihack.


7. Pada cmd anda akan melihat <> yang diisi angka bukan ? Nah coba perhatikan setiap <> jika anda tidak menemui <20> maka host tidak berpotensi untuk dihack

8. Kemudian coba anda ketikkan kode berikut
net view \\TargetIP 
Kode ini akan menunjukkan file2 yang bisa dishared, jika anda tidak menemukan satupun, maka seperti langkah ke-7 , target tidak memungkinkan untuk dihack


9. Kemudian ketikkan kode berikut 
net use G: \\TargetIP\DriveName
sebenarnya G: itu bisa diganti , dengan nama directory lain yang belum ada di daftar directory anda
Di konsol saya, saya akan menulis net use G: \\10.145.104.66\Users


10. The command completed succesfully, jika kalimat itulah yang muncul maka anda telah berhasil.

11. Coba saja lihat di daftar My Computer anda


-------------------------------------------------------------Selesai-------------------------------------------------------------
Perhatian :
This knowledge is only for education purpose. Every time you use this hacking technique, use it at your own risks, you can's sue me if anything goes wrong, or maybe you've caught by the FBI. lol

Walah .. ribet, kesimpulannya ilmu jangan dipakai buat macem2 ya, sekedar nambah pengetahuan aja .. Hehe... Salam Hacking.................

Teknik Hacking Modem ADSL dan Account Speedy

Langkah Pertama

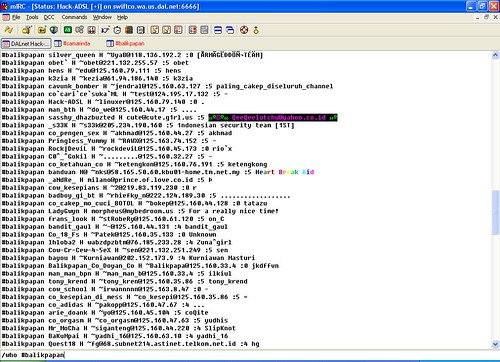
Buka aplikasi mIRC? pilih server Dalnet? dan koneksikan. Kemudian join di beberapa channel itu terserah anda, dalam hal ini gw mencari target di channel #balikpapan dan #samarinda. Sesudah anda join klik Dalnet Status, kemudian ketikkan perintah ?/who #nama channel? tanpa tanda petik. Maka akan timbul beberapa teks. Biasanya IP dari Telkom Speedy angka awalnya adalah 125.xxx.xxx.xxx, IP inilah yang akan menjadi target scanning. Lihat gambar dibawah ini.


Image


Langkah Kedua

Buka aplikasi Advanced Port Scanner v1.0 Beta 1, kemudian cari sebuah IP contoh 125.160.33.41 ini merupakan sebuah IP TelkomSpeedy. Tetapi bukan IP itu yang akan kita scanning melainkan mengambil range IP dari 125.160.33.1-125.160.33.255, jadi angka yang diambil hanya 125.160.33. bukan 125.160.33.41 dan range yang dipake dari 1-255. Lihat hasil dari scanning tersebut.

Image


Langkah Ketiga

Tes IP tersebut dengan menggunakan web browser, disini gw memakai Mozilla Firefox kemudian masukan IP tersebut. apabila timbul pop up login berarti modem ADSL tersebut bisa di remote dari luar. Selanjutnya berbekal kemampuan untuk menembus password dari modem sebaiknya anda mencari tutorial mengenai beberapa password default sebuah modem dengan merk-merk yang berbeda..


Image


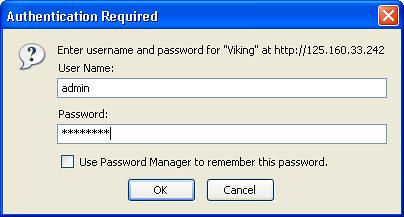
Gambar diatas merupakan login dari modem PROLINK type H9200.


Image


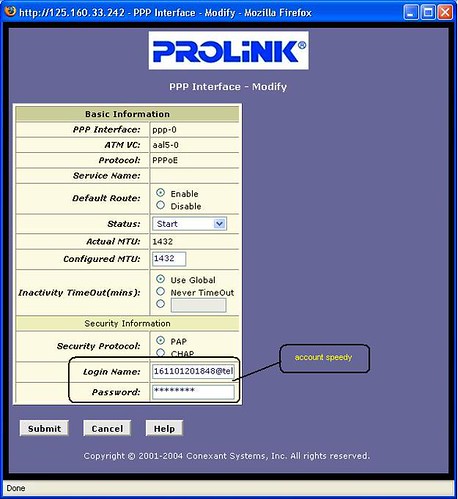
Ini merupakan tampilan dari modem Prolink H920. Kemudian Pada kolom WAN Interfaces klik ppp-0 seperti yang terlihat pada gambar. Kemudian klik edit untuk melihat konfigurasi dari modem sekaligus untuk mencari account telkomspeedy.

Image


Maka kita akan melihat tampilan seperti dibawah ini:


Image


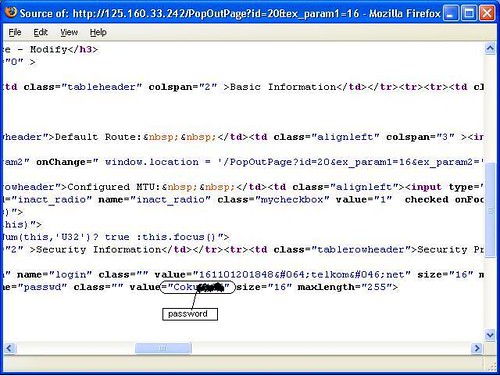
Untuk melihat password, cukup dengan klik kanan pada pop up diatas view page source. Kemudian cari kata passwd. Lihat hasil pada gambar berikut:


Image


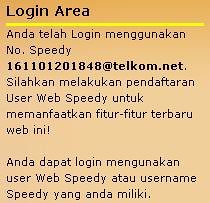
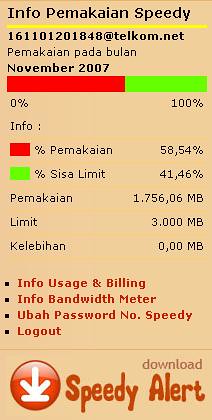
Dari hasil diatas dapat dicoba di situs TelkomSpeedy untuk menguji account yang telah gw dapat. Accountnya adalah 161101201848@telkom.net dan passnya tetap saya hidden kan demi menjaga privacy yang punya account.

Image


Image


Semua ini merupakan pembelajaran mengenai dunia hacking, penulis tidak bertanggung jawab atas kerusakan yang terjadi akibat penyalahgunaan artikel ini............


Feedjit

MOTTO

BLOG INI HANYA UNTUK PENGETAHUAN

Featured Posts

Bookmark and Share